Policiales
Histórico ciberataque a Binance: sustraen más de 6.300 millones de dólares en 20 minutos
La mayor plataforma de criptomonedas del mundo sufrió el robo más grande registrado en la historia digital, con fondos drenados en diez redes blockchain.

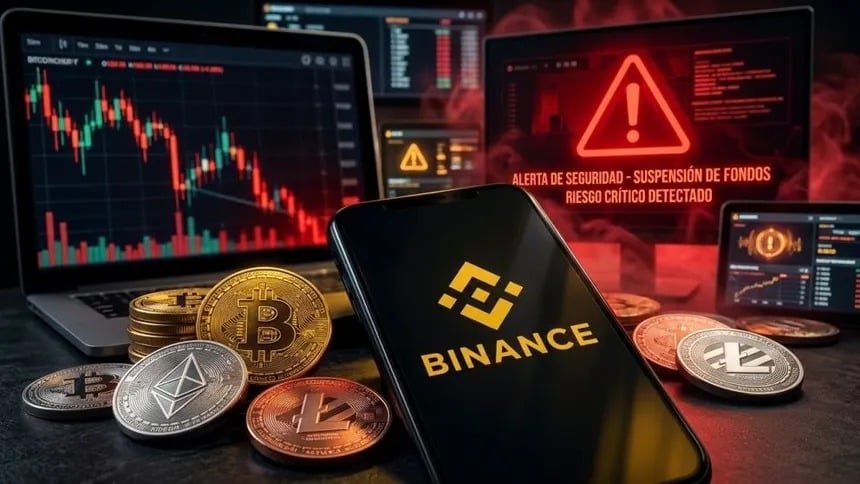
Un golpe informático de proporciones inéditas sacudió los cimientos del mercado global de activos digitales. La plataforma Binance, reconocida como el mayor exchange de criptomonedas del planeta, fue blanco de un ciberataque el jueves 29 de octubre en el que una organización criminal logró sustraer una cifra estimada en 6.360 millones de dólares. La operación delictiva, ejecutada con una precisión matemática, se completó en un lapso de apenas 20 minutos y comprometió fondos distribuidos en diez redes descentralizadas distintas.
La magnitud de la brecha de seguridad fue revelada a través de un pormenorizado informe técnico elaborado por la firma de análisis e inteligencia blockchain TRM Labs. De acuerdo con las investigaciones preliminares, el ataque vulneró múltiples billeteras conectadas a internet pertenecientes a la compañía de intercambio, permitiendo el desvío coordinado y simultáneo de un caudal masivo de tokens hacia direcciones controladas por los agresores.
Un impacto que pulveriza todos los antecedentes del ecosistema
Por el volumen de capital sustraído, la complejidad logística y la multiplicidad de ecosistemas involucrados, este episodio se posiciona formalmente como el mayor robo en la historia de las criptomonedas. Hasta el momento, el récord precedente correspondía a la vulneración sufrida en febrero de 2025 por la firma Bybit, ocasión en la que se drenaron cerca de 1.500 millones de dólares. El nuevo incidente contra Binance supera en más de cuatro veces aquella marca, consolidando una alerta generalizada entre los proveedores de infraestructura financiera tecnológica a escala global.
El impacto económico no solo reside en la astronómica suma consolidada, sino también en el efecto desestabilizador inmediato sobre la liquidez de diversos protocolos, dado que los delincuentes atacaron reservas de distintas naturalezas, desde activos de resguardo tradicional hasta stablecoins vinculadas al dólar estadounidense.
El desglose de los activos sustraídos por cadena de bloques
El informe técnico desarrollado por TRM Labs reconstruyó el destino de los fondos según la cotización de mercado registrada al momento del siniestro, evidenciando una diversificación extrema en las maniobras de extracción. La red Ethereum fue la más castigada durante la embestida:
- Ethereum (USD 3.790 millones): Se registraron extracciones de 200.630 ETH y 185 clases de tokens diferentes, destacándose 1.875 millones de USDT, 823 millones de USDC y 88,5 millones de RLUSD.
- Bitcoin (USD 1.470 millones): Los atacantes lograron canalizar hacia sus bóvedas un total de 18.270 BTC.
- Tron (USD 628 millones): Se detectó el drenaje de 612,7 millones de USDT sumados a 46,4 millones de TRX.
- XRP Ledger (USD 296 millones): Las transferencias totalizaron 233,46 millones de unidades de XRP.
- Solana (USD 96 millones): La sangría de capital alcanzó las 970.500 unidades de SOL.
- Otras redes comprometidas: El listado abarcó soluciones de segunda capa y redes alternativas como Arbitrum, Optimism y Base (con pérdidas combinadas de USD 39 millones, incluyendo 74,6 millones de ARB), Avalanche (USD 28 millones) y Polygon (USD 10 millones).
Modus operandi: 36 horas de preparación previa
La velocidad con la que se consumó el ataque en tan solo un tercio de hora contrastó con un meticuloso trabajo previo de infiltración. Los especialistas de TRM Labs lograron determinar que la banda criminal inició la preparación logística con al menos 36 horas de antelación respecto de las transferencias definitivas.
Durante esa ventana de preparación, los cibercriminales ejecutaron pruebas de ensayo en pequeña escala y consiguieron manipular los esquemas de autorización interna para autorizar retiros masivos desde las billeteras calientes (hot wallets) de Binance, las cuales permanecen enlazadas a la red para facilitar los movimientos habituales de los usuarios. En lo relativo a la red Ethereum, el informe subraya que los atacantes apelaron a un mecanismo sofisticado para alterar transitoriamente la operatividad de una billetera clave, inyectando código malicioso que desencadenó las transacciones no autorizadas en sincronía con el resto de los ecosistemas.
Sospechas apuntan al grupo norcoreano TraderTraitor
En el plano de las responsabilidades, los analistas de TRM Labs atribuyeron la autoría del golpe al grupo de ciberdelincuencia TraderTraitor, una estructura de atacantes avanzados vinculada a los servicios de inteligencia de Corea del Norte. Esta determinación se sustenta en la identificación de patrones de comportamiento digital, reutilización de código e infraestructuras de enrutamiento idénticas a las empleadas durante el ataque registrado a comienzos del año anterior contra Bybit.
Si bien Binance aún no ha validado de manera oficial la autoría de esta célula sobre el incidente, los peritajes forenses y las labores de rastreo sobre las direcciones hacia donde fluyeron los capitales continúan activos bajo estricto monitoreo de agencias de ciberseguridad internacionales.
Descubre más desde Blog San Vicente
Suscríbete y recibe las últimas entradas en tu correo electrónico.